03. Oktober 2026 · 10 Min.
KI-Agent auf dem Mac: Vollzugriff ist keine Abkürzung
Apple verschärft den Blick auf Full Disk Access — ausdrücklich wegen autonomerer KI-Agenten. So entwerfen Teams Dateizugriff mit echter Auswahl, kleinem Wirkungsradius und einem sicheren Rückweg.
Eine Warnung, die direkt ins Produktdesign gehört
Am 2. Oktober 2026 hat Apple ungewöhnlich deutlich vor einem bequemen Muster gewarnt: Apps verlangen Full Disk Access, obwohl ihre eigentliche Aufgabe viel kleiner ist. Dieser Zugriff umgeht große Teile der Datenschutzkontrollen von macOS. Damit kann eine Anwendung nicht nur Projektdateien sehen, sondern potenziell auch E-Mails, Nachrichten und den Browserverlauf. Apple kündigt deshalb zusätzliche Kontrollen an, die eine sehr ausdrückliche Handlung des Nutzers erfordern sollen.
Der wichtige Satz in der Mitteilung handelt von KI-Agenten. Je fähiger und autonomer sie werden, desto größer werde das Risiko eines derart breiten Zugriffs. Das ist keine abstrakte Plattformpolitik. Es betrifft jede Mac-App, die Dateien finden, zusammenfassen, sortieren, umbenennen, verschieben oder an ein Modell senden kann.
Wer heute einen Agenten baut, sollte Full Disk Access nicht als schnelle Lösung für komplizierte Dateiauswahl betrachten. Eine Berechtigung ist Teil der Produktoberfläche. Sie bestimmt, wie weit ein Fehler, eine missverständliche Anweisung oder eine manipulierte Datei wirken kann.
Vollzugriff vergrößert nicht nur den Komfort
Ein klassisches Werkzeug führt einen klaren Befehl aus. Ein Agent zerlegt ein Ziel selbst in mehrere Schritte, wählt Werkzeuge und reagiert auf neue Informationen. Genau diese Stärke verändert das Risikomodell.
Die Anweisung „Räume meinen Download-Ordner auf“ kann bedeuten: Dateien lesen, Inhalte klassifizieren, Dubletten erkennen, Namen ändern und Dokumente verschieben. Trifft der Agent auf eine präparierte Datei mit irreführenden Anweisungen, darf deren Inhalt nicht plötzlich bestimmen, welche weiteren Ordner geöffnet oder welche Daten hochgeladen werden. Und eine falsche Klassifikation darf nicht zum Löschen eines Archivs führen, nur weil die App technisch überall schreiben kann.
Der Wirkungsradius entsteht aus vier Faktoren:
- Reichweite: Welche Verzeichnisse und Datentypen kann die App überhaupt sehen?
- Fähigkeit: Darf sie nur lesen oder auch schreiben, verschieben und löschen?
- Dauer: Gilt der Zugriff für einen Schritt, eine Sitzung oder unbegrenzt?
- Weitergabe: Bleiben Daten lokal oder verlassen Inhalte beziehungsweise Metadaten das Gerät?
Eine einzelne Systemberechtigung beantwortet diese Fragen nicht. Das Produkt muss sie in eine verständliche Abfolge übersetzen.
Der Nutzer wählt den Arbeitsraum
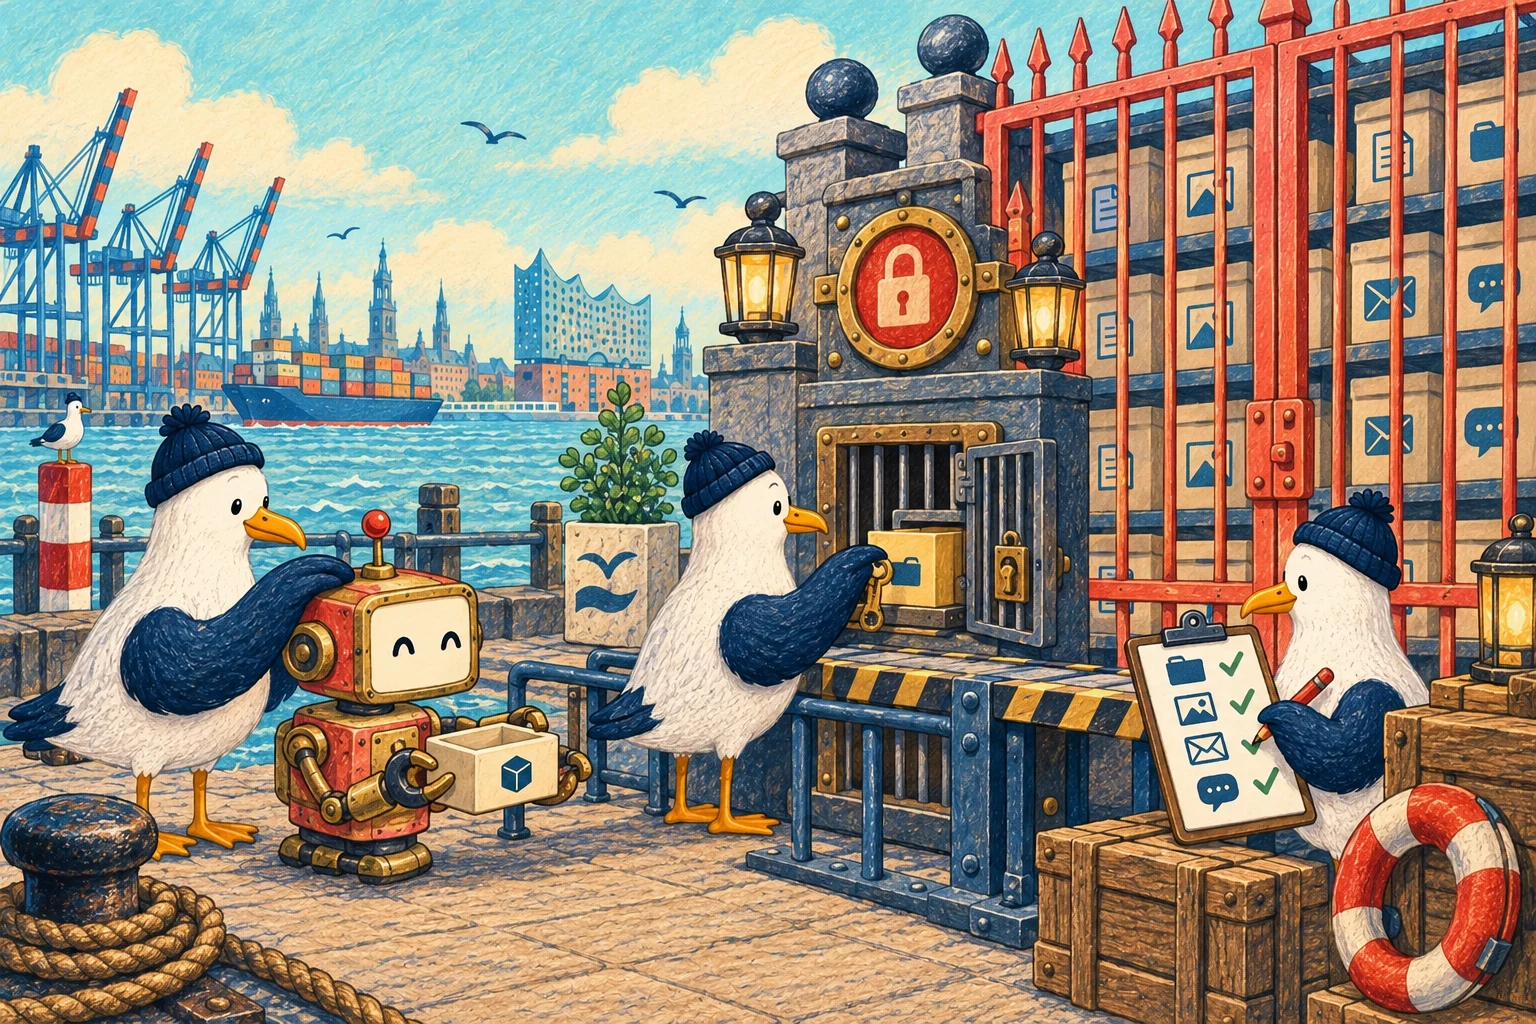
Für sandboxed Mac-Apps stellt Apple mit den Standard-Dateidialogen bereits ein starkes Muster bereit: Der Nutzer wählt eine Datei oder einen Ordner selbst aus, und die Sandbox erweitert den Zugriff genau für diese Auswahl. Die App muss nicht erraten, wo sie arbeiten darf, und sie muss nicht um den ganzen Datenträger bitten.
Für einen Agenten nennen wir diesen Bereich Arbeitsraum. Vor der ersten Aktion zeigt die App:
- welchen Ordner der Agent verwenden möchte;
- wofür er ihn benötigt;
- ob Lesen genügt oder Änderungen geplant sind;
- ob Daten lokal verarbeitet oder an einen Dienst übertragen werden;
- wie der Zugriff später entzogen werden kann.
Die Auswahl sollte im Systemdialog stattfinden, nicht in einer täuschend ähnlichen Eigenkonstruktion. So bleibt erkennbar, dass der Mensch gerade eine Betriebssystemgrenze öffnet. Ein vorangekreuztes „Gesamten Benutzerordner freigeben“ wäre formal eine Zustimmung, aber kein gutes Einverständnis.
Erst lesen, dann gezielt verändern
Viele Aufgaben brauchen am Anfang nur Lesezugriff. Ein Agent kann einen Ordner analysieren, eine Struktur vorschlagen und eine Vorschau erzeugen, ohne eine einzige Datei anzufassen. Schreibrechte werden erst für den bestätigten Plan benötigt.
Ein sinnvoller Ablauf sieht so aus:
Scannen: Nur Dateinamen, Typen und nötige Metadaten lesen. Inhalte erst öffnen, wenn die Aufgabe es verlangt.
Planen: Vorgeschlagene Aktionen als verständliche Liste anzeigen: 18 Dateien umbenennen, 6 verschieben, keine löschen.
Bestätigen: Riskante oder schwer rückgängig zu machende Schritte separat freigeben.
Ausführen: Nur die bestätigten Operationen und Ziele erlauben.
Berichten: Ergebnis, Fehler und ausgelassene Dateien sichtbar machen.
Diese Trennung kostet ein paar zusätzliche Zustände im Interface. Dafür verhindert sie, dass „analysieren“ heimlich „verändern“ bedeutet. Sie schafft außerdem einen natürlichen Ort für Undo, Papierkorb statt endgültigem Löschen und eine exportierbare Aktionshistorie.
Dauerhafter Zugriff braucht eine sichtbare Erinnerung
Manche Produkte müssen beim nächsten Start in denselben Ordner zurückkehren. Apple dokumentiert dafür Security-Scoped Bookmarks: Die App speichert die vom Nutzer getroffene Auswahl und kann den begrenzten Zugriff später wiederherstellen. Dabei lässt sich ein Bookmark auch nur lesbar anlegen.
Technisch wichtig ist der Lebenszyklus. Die App beginnt den Zugriff mit startAccessingSecurityScopedResource und beendet ihn so bald wie möglich mit stopAccessingSecurityScopedResource. Ein wiederherstellbarer Zugriff ist kein Grund, die Ressource während der gesamten Laufzeit offen zu halten.
Im Produkt sollte derselbe Lebenszyklus sichtbar sein. Eine Seite „Arbeitsräume“ zeigt beispielsweise:
- den freigegebenen Ordner;
- Lesen oder Lesen und Schreiben;
- lokale oder externe Verarbeitung;
- letzte Verwendung;
- Schalter zum Pausieren oder Entfernen.
Eine kleine dauerhafte Anzeige während eines aktiven Agentenlaufs ist hilfreicher als eine einmalige Erklärung beim Onboarding. Berechtigungen sind keine juristische Fußnote. Sie sind Betriebszustand.
Werkzeuge enger schneiden als die Dateiberechtigung
Selbst in einem erlaubten Ordner sollte das Modell nicht unmittelbar beliebige Shell-Befehle formulieren dürfen. Der Agent bekommt besser kleine, typisierte Werkzeuge: listFiles, readFile, createDraft, moveFileToApprovedFolder oder trashFileAfterConfirmation.
Jedes Werkzeug prüft server- oder appseitig:
- liegt Quelle und Ziel innerhalb des Arbeitsraums?
- ist die Operation in dieser Phase erlaubt?
- überschreibt sie eine bestehende Datei?
- überschreitet sie ein Größen- oder Mengenlimit?
- braucht sie eine erneute Bestätigung?
Damit wird aus einer vagen Berechtigung eine Reihe überprüfbarer Verträge. Das Modell schlägt eine Aktion vor; vertrauenswürdiger Anwendungscode entscheidet, ob sie ausgeführt werden darf. Ein Text aus einem Dokument kann dann nicht einfach ein neues Werkzeug erfinden oder den Zielpfad außerhalb des freigegebenen Ordners setzen.
Externe Modelle verändern die Datenfrage
Dateizugriff und Datenübertragung sind zwei verschiedene Zustimmungen. Ein Nutzer kann erlauben, dass eine App lokal einen Ordner sortiert, ohne damit den Upload aller Dokumente zu billigen.
Deshalb braucht jede Architektur eine klare Datenroute:
- Welche Schritte laufen vollständig auf dem Gerät?
- Welche Ausschnitte gehen an welches Modell?
- Werden Inhalte gespeichert oder nur verarbeitet?
- Lassen sich sensible Typen und versteckte Dateien ausschließen?
- Was geschieht bei Diagnose-Logs und Fehlermeldungen?
Wir bevorzugen Datensparsamkeit schon vor dem Modellaufruf. Für eine Dateigruppierung reichen oft Name, Typ, Größe und ein kurzer lokal erzeugter Auszug. Zugangsdaten, Schlüsselbund-Exporte, Mailarchive und Konfigurationsdateien gehören in standardmäßige Sperrlisten. Eine Vorschau sollte konkret sagen, dass beispielsweise „12 Textauszüge“ gesendet werden — nicht nur „einige Daten“.
Drei konkrete Produktmuster
Der Recherche-Assistent: Der Nutzer wählt einen Projektordner. Der Agent liest PDF- und Textdateien, erzeugt Zitate mit Quellenpfad und schreibt seinen Entwurf ausschließlich in einen neu angelegten Ausgabeordner. Originale bleiben unverändert.
Der Download-Aufräumer: Der Agent analysiert nur den ausgewählten Download-Ordner. Er zeigt Regeln und Mengen vorab, verschiebt bestätigte Dateien in Unterordner und legt Löschkandidaten in den Papierkorb. Archive, versteckte Dateien und ausführbare Dateien werden standardmäßig ausgelassen.
Der Medien-Workflow: Der Nutzer wählt Quell- und Zielordner getrennt. Das Produkt verarbeitet Bilder lokal, zeigt geschätzte Anzahl und Ausgabegröße und darf ausschließlich neue Dateien im Ziel erzeugen. Eine spätere Cloud-Synchronisation benötigt eine eigene, klar benannte Zustimmung.
Alle drei Muster liefern nützliche Automatisierung, ohne den gesamten Mac zum Arbeitsverzeichnis zu erklären.
Migration weg vom Vollzugriff
Hat eine bestehende App bereits Full Disk Access, beginnt die Umstellung mit Telemetrie ohne Inhaltsdaten: Welche Pfade und Operationen werden tatsächlich genutzt? Daraus entstehen konkrete Workflows und die kleinsten nötigen Rechte.
Danach folgt eine stufenweise Migration:
- Dateiauswahl und klar benannte Arbeitsräume ergänzen.
- Lesen, Schreiben und Löschen als getrennte Fähigkeiten modellieren.
- Bestehende Automationen auf freigegebene Ordner begrenzen.
- Vorschau, Bestätigung, Undo und Verlauf einführen.
- Full Disk Access nur für nachweislich unvermeidbare Spezialfälle behalten.
- Den eingeschränkten Modus zum Standard machen und die breite Berechtigung aktiv zurückbauen.
Apple hat noch nicht beschrieben, wie die angekündigten zusätzlichen Kontrollen im Detail aussehen werden. Genau deshalb sollte die Produktstrategie nicht auf einer bestimmten zukünftigen Dialogbox beruhen. Wer Nutzerabsicht, minimale Rechte und begrenzte Laufzeiten bereits sauber modelliert, wird sich leichter an neue Systemregeln anpassen.
Sicherheit kann die bessere Experience sein
Ein guter Agent fühlt sich nicht deshalb mächtig an, weil er alles sehen darf. Er fühlt sich zuverlässig an, weil seine Reichweite verständlich ist, seine Vorschläge überprüfbar sind und ein Fehler nicht den ganzen Rechner betrifft.
Die beste Oberfläche macht drei Dinge jederzeit klar: Wo arbeitet der Agent? Was wird er als Nächstes tun? Wie kann ich es stoppen oder rückgängig machen?
Full Disk Access beantwortet keine dieser Fragen. Ein bewusst gewählter Arbeitsraum, kleine Werkzeuge und sichtbare Bestätigungen schon. Das ist nicht nur eine Reaktion auf Apples kommende Kontrollen. Es ist das Produktmodell, das autonome Software überhaupt erst alltagstauglich macht.
Quellen