22. November 2026 · 9 Min.
GitHub Security Advisories: Schwachstellen bearbeiten, ohne Adminrechte zu verschenken
GitHub erlaubt jetzt eigene Rollen für private Schwachstellenmeldungen und Security Advisories. Das macht aus einem oft improvisierten Prozess einen kontrollierbaren DevSecOps Ablauf mit klarer Verantwortung und weniger unnötigem Zugriff.
Eine Sicherheitsmeldung braucht Zugang, aber nicht zur ganzen Firma
GitHub hat am 20. November 2026 neue Berechtigungen für Repository Security Advisories allgemein verfügbar gemacht. Organisationen können damit Menschen über eine eigene Repository Rolle an privaten Schwachstellenmeldungen beteiligen, ohne ihnen automatisch Administratorrechte oder die organisationsweite Rolle Security Manager zu geben.
Das Update wirkt klein, löst aber ein sehr reales Problem. Wenn ein externer Security Spezialist, ein Entwickler aus einem anderen Team oder eine Agentur eine gemeldete Schwachstelle prüfen soll, brauchte diese Person bisher oft mehr Zugriff als für die konkrete Aufgabe sinnvoll war. Aus Zeitdruck wurde dann ein Admin eingeladen, ein Screenshot weitergeleitet oder die Diskussion wanderte in E Mail und Chat.
Genau dort entstehen Risiken. Vertrauliche Details liegen in mehreren Systemen, niemand kennt den aktuellen Stand und ein Zugang bleibt länger aktiv als geplant. Gute Security beginnt deshalb nicht erst beim Patch. Sie beginnt bei der Frage, wer welche Information sehen und welche Entscheidung treffen darf.
Least Privilege wird endlich praktikabel
Das Prinzip Least Privilege ist einfach: Jede Person bekommt nur die Rechte, die sie für ihre Arbeit wirklich benötigt. In der Praxis scheitert es häufig an zu groben Rollen. Wenn ein Werkzeug nur zwischen Lesen, Schreiben und Admin unterscheidet, gewinnt im Notfall meistens die bequemste Lösung.
GitHub ergänzt Custom Repository Roles nun um vier getrennte Bereiche. Eine Rolle kann Entwürfe, Status und Kommentare ansehen. Eine weitergehende Rolle kann Advisories erstellen und bearbeiten, kommentieren, Beteiligte verwalten und einen temporären privaten Fork anlegen. Zusätzlich lassen sich das Annehmen privater Meldungen sowie das Schließen und erneute Öffnen von Advisories freigeben. Das Veröffentlichen eines Advisory und die Anfrage einer CVE können nochmals separat erlaubt werden.
Diese Trennung ist für Unternehmen wichtiger als die Anzahl neuer Checkboxen. Triage, technische Behebung und öffentliche Veröffentlichung sind verschiedene Verantwortungen. Wer eine Meldung bewertet, muss nicht automatisch eine CVE beantragen dürfen. Wer einen Patch entwickelt, muss nicht für alle Repositories der Organisation zuständig sein. Die Rolle kann gezielt für die Repositories vergeben werden, die ein Team tatsächlich betreut.
Private Vulnerability Reporting braucht einen echten Eingang
Ein Sicherheitsprozess beginnt lange vor der internen Rechtevergabe. Forschende und Nutzer brauchen einen sicheren Weg, eine Schwachstelle zu melden. Bei öffentlichen Repositories kann Private Vulnerability Reporting dafür ein strukturiertes Formular direkt in GitHub bereitstellen. Die Meldung bleibt vertraulich und landet bei den zuständigen Maintainern, statt als öffentliches Issue aufzutauchen.
Ein SECURITY.md Dokument bleibt trotzdem sinnvoll. Es erklärt, welche Projekte abgedeckt sind, welche Informationen eine Meldung enthalten sollte und mit welcher Reaktionszeit ein Reporter rechnen kann. Private Vulnerability Reporting ist der sichere Kanal. Die Security Policy ist die verständliche Wegbeschreibung dorthin.
GitHub erlaubt außerdem ein eigenes Formular für Meldungen. Gute Pflichtfelder fragen nach einer reproduzierbaren Beschreibung, Auswirkung, betroffenen Versionen und einem nachvollziehbaren Proof of Concept. Das spart Rückfragen, darf aber nicht zu einer bürokratischen Hürde werden. Wer eine kritische Lücke gefunden hat, sollte nicht zuerst die interne Organisationsstruktur des Herstellers verstehen müssen.
Ein sinnvoller Ablauf hat fünf klare Besitzer
Eine private Meldung sollte zuerst bei einer kleinen Triage Gruppe ankommen. Diese Gruppe bestätigt den Eingang, prüft die Reproduzierbarkeit und entscheidet, ob sofortige Schutzmaßnahmen nötig sind. Danach übernimmt ein technischer Owner die Behebung. Ein zweites Paar Augen kontrolliert den Patch. Eine verantwortliche Person entscheidet über Veröffentlichung, CVE und Kommunikation. Am Ende stellt der Repository Owner sicher, dass temporäre Zugänge und private Forks sauber geschlossen werden.
Das sind keine fünf Meetings und auch keine fünf Vollzeitrollen. In einem kleinen Team kann eine Person mehrere Aufgaben übernehmen. Entscheidend ist, dass die Übergaben nicht stillschweigend passieren. Ein Advisory sollte jederzeit beantworten können, wer gerade handelt, was noch geprüft wird und welche Information noch nicht veröffentlicht werden darf.
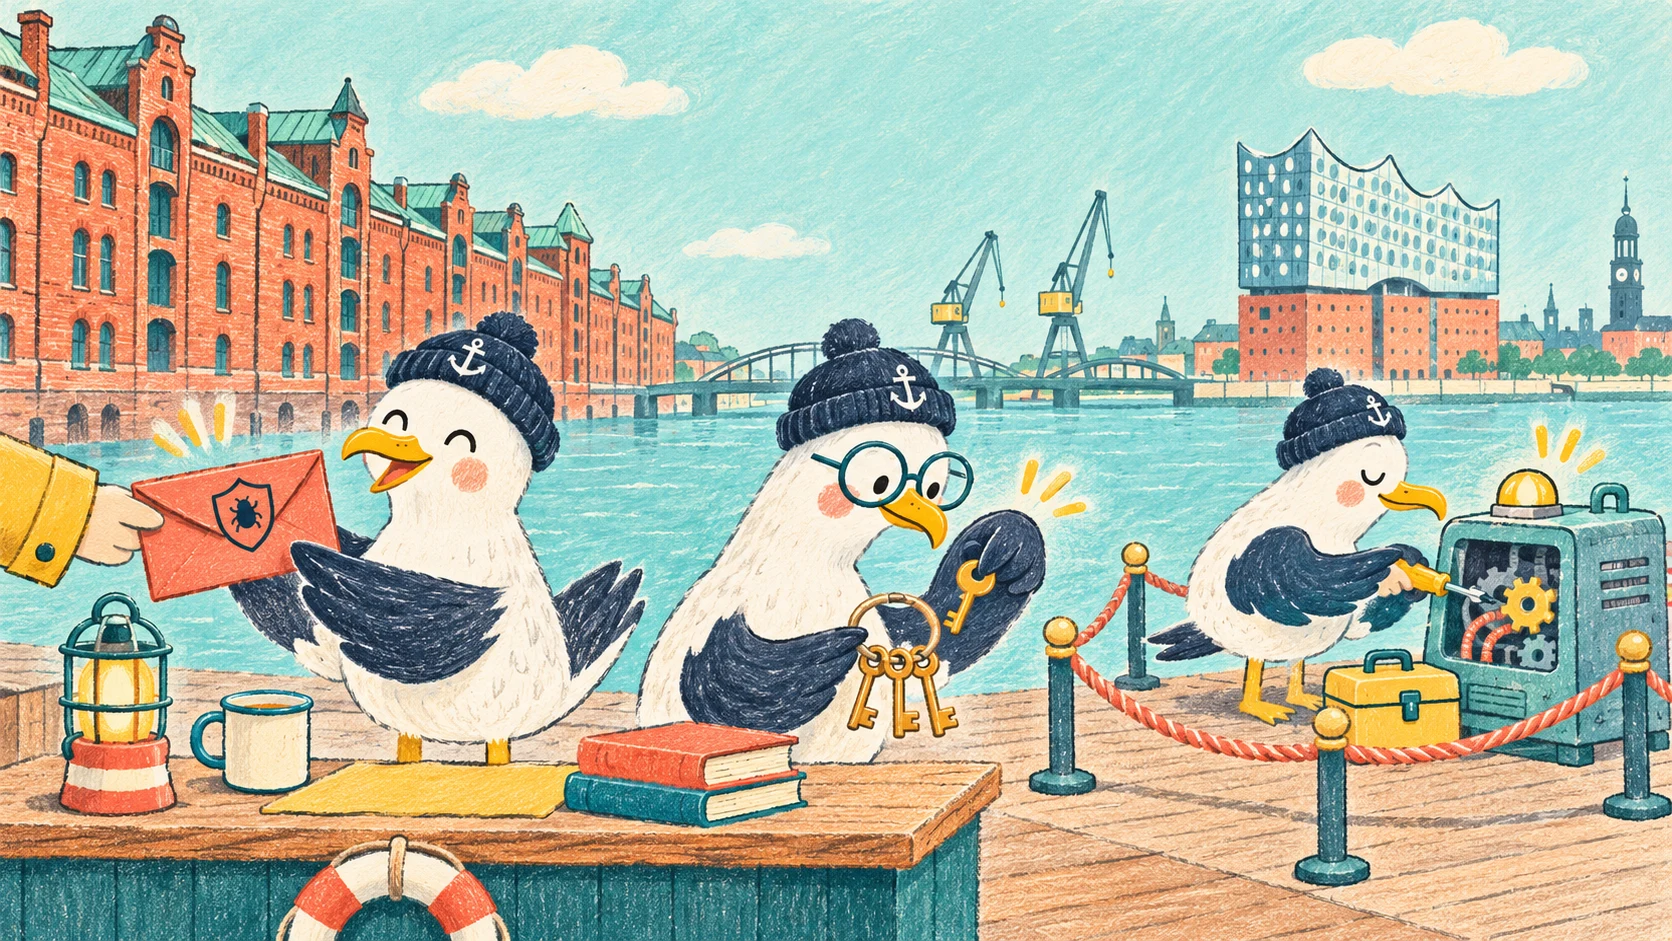
Die neuen GitHub Berechtigungen bilden diesen Ablauf besser ab. Ein externer Tester kann sehen und kommentieren. Ein Entwicklungsteam kann den Advisory bearbeiten und einen privaten Fork vorbereiten. Die Veröffentlichung bleibt bei einer kleinen verantwortlichen Gruppe. Das reduziert den Schaden eines kompromittierten Kontos und verhindert versehentliche öffentliche Kommunikation.
Der temporäre Fork ist ein Arbeitsraum, kein normaler Branch
Repository Security Advisories können einen temporären privaten Fork für die gemeinsame Behebung anlegen. Das ist besonders wichtig, wenn das betroffene Projekt öffentlich ist. Ein normaler Pull Request würde den Fehler und möglicherweise sogar einen funktionierenden Angriff offenlegen, bevor Nutzer ein Update installieren können.
Im privaten Fork können ausgewählte Beteiligte den Patch entwickeln und prüfen. GitHub weist bei den neuen Rollen aber auf Grenzen hin. Das Zusammenführen der Änderungen aus diesem Fork benötigt weiterhin einen Repository Administrator oder Security Manager. Menschen mit den neuen Advisory Berechtigungen können den temporären Fork auch nicht löschen. Vertrauliche Kommentare setzen neben der Berechtigung zum Verwalten des Advisory zusätzlich Schreibzugriff auf das Repository voraus.
Diese Einschränkungen gehören in den Prozess. Sonst arbeitet ein Team bis zum fertigen Patch und entdeckt erst beim geplanten Release, dass die Person für den Merge fehlt. Ein guter Runbook Eintrag nennt deshalb früh den verantwortlichen Admin, das geplante Wartungsfenster und die Person, die nach Abschluss aufräumt.
Beispiel: Eine Agentur betreut den Shop eines Kunden
Angenommen, eine Webagentur entwickelt und betreibt einen Onlineshop. Ein Security Researcher meldet privat eine Möglichkeit, Kundendaten über eine fehlerhafte API Abfrage zu sehen. Der Kunde besitzt die GitHub Organisation. Die Agentur kennt den Code, soll aber nicht sämtliche Repositories, Teams und Einstellungen administrieren.
Die Agentur erhält eine Custom Repository Role nur für den Shop. Zwei benannte Entwickler dürfen den Advisory ansehen, bearbeiten und im privaten Fork an der Korrektur arbeiten. Der technische Leiter des Kunden behält das Recht zur Veröffentlichung und CVE Anfrage. Ein Repository Admin führt den geprüften Patch zusammen und löst den Release aus.
Parallel dokumentiert der Advisory, welche Versionen betroffen sind, wie der Fehler reproduziert wird und wann der Fix produktiv ist. Erst danach folgt die öffentliche Information. So bleibt die Zusammenarbeit schnell, ohne den Schutzbereich künstlich zu vergrößern.
Der Unterschied zu einer spontanen Admin Einladung ist kommerziell relevant. Der Kunde kann nachvollziehen, wer Zugriff hatte. Die Agentur trägt nur Verantwortung für den vereinbarten Bereich. Eine spätere Prüfung findet den Entscheidungsweg im selben System wie Code und Patch.
Rechte allein ersetzen keine Reaktionszeit
Eine saubere Rolle hilft wenig, wenn niemand neue Meldungen bemerkt. GitHub Benachrichtigungen hängen von den persönlichen Einstellungen und den Abonnements für Security Alerts ab. Teams sollten deshalb testen, wer eine neue private Meldung tatsächlich erhält. Eine Probe mit einem eigenen Repository ist günstiger als die Erkenntnis nach drei unbeantworteten Tagen.
Zusätzlich braucht der Prozess eine Reaktionszeit. Sie muss nicht jedes Problem in 24 Stunden lösen. Sie sollte aber festlegen, wann der Eingang bestätigt wird, wann eine erste Bewertung erfolgt und wann Reporter wieder ein Update erhalten. Schweigen erhöht das Risiko einer vorzeitigen öffentlichen Veröffentlichung und beschädigt Vertrauen, selbst wenn das Entwicklerteam im Hintergrund arbeitet.
Für wichtige Produkte gehört ein Ausweichkanal dazu. Wenn GitHub nicht erreichbar ist oder ein Reporter das Formular nicht nutzen kann, sollte die Security Policy eine betreute Kontaktadresse nennen. Diese Adresse darf kein vergessenes Postfach sein.
Zugriffe sollten ein Ablaufdatum haben
Custom Repository Roles machen Rechte präziser, aber nicht automatisch temporär. Wenn eine externe Person nur für einen Incident beteiligt ist, sollte der Zugang nach der Behebung überprüft und entfernt werden. Bei dauerhaft betreuten Produkten gehört die Mitgliedschaft in eine regelmäßige Access Review.
Wir würden nach jedem Advisory drei Dinge kontrollieren. Ist der Patch in allen betroffenen Versionen angekommen? Sind temporäre Beteiligte und Arbeitsbereiche entfernt? Wurde aus dem Vorfall eine konkrete Verbesserung für Tests, Monitoring oder Architektur abgeleitet? Diese kurze Nacharbeit verhindert, dass dasselbe Muster als nächster Incident zurückkommt.
Auch die Rollen selbst verdienen Pflege. Eine Bezeichnung wie External Security Review ist verständlicher als Custom Role 7. Eine kurze interne Beschreibung erklärt, wer die Rolle genehmigt, für welche Repositories sie gedacht ist und welche Rechte bewusst nicht enthalten sind.
Was Unternehmen jetzt konkret ändern sollten
Der erste Schritt ist keine neue Rolle. Zuerst sollte das Team prüfen, welche öffentlichen Repositories Private Vulnerability Reporting aktiviert haben, ob SECURITY.md aktuell ist und wer neue Meldungen erhält. Danach lässt sich der reale Ablauf vom Eingang bis zur Veröffentlichung auf einer Seite beschreiben.
Erst dann werden Rollen passend zu diesem Ablauf angelegt. Eine Triage Rolle braucht andere Rechte als eine Remediation Rolle. Veröffentlichung und CVE Anfrage bleiben bewusst bei wenigen Personen. Die Zuweisung erfolgt pro Repository und nicht vorsorglich für die ganze Organisation.
Zum Schluss wird der Prozess einmal ohne echte Schwachstelle getestet. Kommt die Meldung an? Kann die richtige Person kommentieren? Lässt sich ein privater Fork anlegen? Ist für Merge und Veröffentlichung rechtzeitig jemand verfügbar? Ein solcher Probelauf findet Lücken, bevor Zeitdruck und Vertraulichkeit jede kleine Unklarheit teuer machen.
Unser Fazit
Die neuen GitHub Security Advisory Berechtigungen sind kein spektakuläres Security Produkt. Genau deshalb sind sie nützlich. Sie schließen eine alltägliche Lücke zwischen zu wenig Zugang und viel zu viel Macht.
Für DevSecOps Teams entsteht ein sauberer Weg, private Vulnerability Reports zu triagieren, Patches vertraulich zu entwickeln und Veröffentlichung kontrolliert zu verantworten. Für Agenturen und externe Spezialisten wird Zusammenarbeit möglich, ohne pauschale Adminrechte zum Standard zu machen. Für Kunden verbessert sich die Nachvollziehbarkeit, weil Meldung, Entscheidung und Behebung in einem kontrollierten System bleiben.
Security wird nicht durch möglichst viele Berechtigungen professionell. Sie wird professionell, wenn jede Person genau genug Zugriff für die nächste richtige Handlung besitzt.
Primärquellen
GitHub Changelog: Security advisory permissions are now generally available dokumentiert die vier neuen Berechtigungen, ihren Geltungsbereich und die bekannten Einschränkungen.
GitHub Docs: Repository security advisories erklärt den vertraulichen Ablauf von Diskussion, temporärem Fork und Veröffentlichung.
GitHub Docs: Configuring private vulnerability reporting beschreibt den sicheren Meldekanal, eigene Formulare, Limits und Benachrichtigungen.